


-
ابدأ مشروعك بـ500 جنيه.. أسعار ماكينات الدفع الإلكتروني في مصر 2026 وشروط الحصول عليها

-
الرئيس السيسي يؤكد تذليل عقبات القطاع الخاص وتوسيع شراكات الذكاء الاصطناعي والاقتصاد الأخضر
-
سعر كيلو النحاس في مصر اليوم الثلاثاء.. «الأصفر» يبدأ من 450 جنيهًا
-
مصر تحتل المركز الثامن عالميًا في صادرات المكرونة غير المطبوخة «الخالية من البيض»
الدكتور محمد عسكر يكتب: أعطال متلاحقة وأسئلة تبحث عن إجابة..هل تخفى واشنطن الحقيقة؟
الثلاثاء، 17 نوفمبر 2026 10:29 ص
-
 مشاركة
-

-

-

-

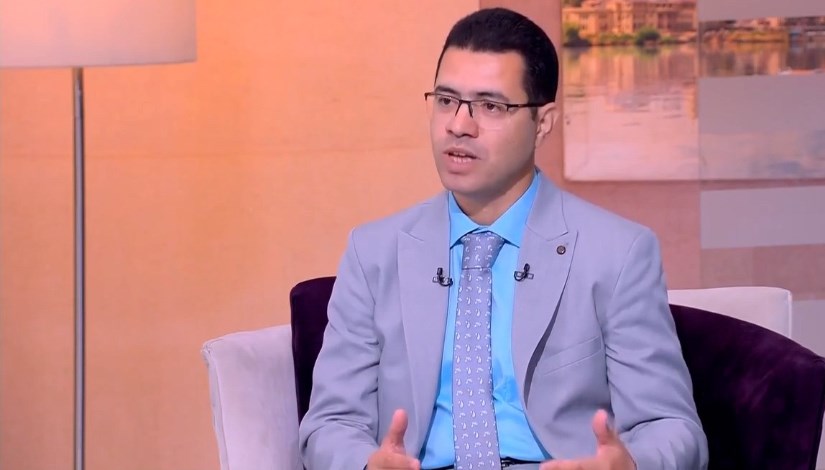
الدكتور محمد عسكر استشارى نظم المعلومات والأمن السيبرانى


الدكتور محمد عسكر استشارى نظم المعلومات والأمن السيبرانى
في عالم الأمن السيبراني، ليست كل المعلومات التي تعلنها المؤسسات الرسمية هي بالضرورة الصورة الكاملة لما حدث، كما أن غياب الدليل المعلن على وجود هجوم إلكتروني لا يعني بالضرورة أن جميع الاحتمالات قد استُبعدت، وبين هذين الاعتبارين تقف الولايات المتحدة اليوم أمام سلسلة من الاضطرابات التقنية التي طالت قطاعات شديدة الحساسية، وأعادت طرح سؤال يتجاوز الأسباب الفنية المباشرة: هل تواجه واشنطن مجرد أعطال متفرقة في بنيتها التكنولوجية، أم أن هناك تهديداً سيبرانياً أوسع لم تتضح أبعاده بعد، أو ربما لا ترغب السلطات في الكشف عن جميع تفاصيله؟
السؤال ليس اتهاماً للحكومة الأمريكية بإخفاء الحقيقة، ولا استنتاجاً بأن هجوماً سيبرانياً واسع النطاق قد وقع بالفعل، لكنه سؤال مشروع تفرضه طبيعة الأحداث وتتابعها، خصوصاً عندما يتعلق الأمر بقطاعات تمثل العمود الفقري للدولة الحديثة، مثل الطيران والمصارف والاتصالات والخدمات الرقمية، فهذه القطاعات لا تعمل بمعزل عن بعضها، وإنما ترتبط بمنظومة واسعة من الشبكات ومراكز البيانات والبرمجيات والخدمات السحابية، وهو ما يجعل أي اضطراب فيها موضع اهتمام أمني يتجاوز حدود المؤسسة التي تعرضت للعطل.
لقد بدأت الصورة تتشكل مع اضطرابات طالت خدمات مايكروسوفت، وعلى رأسها Outlook وTeams ، ثم جاءت واقعة 13 نوفمبر عندما اضطرت إدارة الطيران الفيدرالية الأمريكية إلى وقف إقلاع الرحلات الجوية على مستوى البلاد، نتيجة مشكلات أثرت في أنظمة الاتصالات والبيانات المستخدمة في مراقبة الحركة الجوية، وأشارت الإدارة إلى تأثر 17 مركزاً من أصل 22 مركزاً لمراقبة الحركة الجوية، بينما امتدت التداعيات إلى حركة الطيران وأدت إلى إلغاء آلاف الرحلات وتأخرها.
واللافت في هذه الواقعة أن إدارة الطيران الفيدرالية تحدثت عن تدفق غير طبيعي للبيانات على شبكة الاتصالات، بمعدل بلغ نحو ألف محاولة اتصال كل أربع إلى خمس ثوان، وهو ما أدى إلى عدم استقرار معدات قديمة واضطراب الاتصالات وبعض بيانات الرادار، كما أشارت التحقيقات الأولية إلى موقعين محتملين لمصدر التدفق غير الطبيعي، أحدهما كان يشهد أعمالاً لتحديث أجهزة توجيه الشبكة، وأكدت الإدارة أنها لا تملك، بناء على الأدلة المتاحة، مؤشرات على هجوم سيبراني أو تدخل جهة خارجية خبيثة.
وهنا تظهر نقطة تقنية تستحق التوقف، والتدفق الكثيف وغير الطبيعي للبيانات قد يكون في بعض الحالات نتيجة خلل في إعدادات الشبكة أو خطأ أثناء التحديث، وقد يكون في حالات أخرى جزءاً من نمط هجوم يستهدف إغراق الأنظمة بالطلبات وتعطيل قدرتها على الاستجابة، والفارق بين الحالتين لا يُحسم بمجرد ملاحظة كثافة الاتصالات، وإنما يتطلب تحليل مصادرها وطبيعتها وسلوك الأجهزة المتصلة بها، وفحص سجلات الشبكة، وتحديد ما إذا كانت هناك مؤشرات على نشاط متعمد أو اتصالات غير مصرح بها.
وبعد ذلك، ظهرت في 16 نوفمبر بلاغات من عملاء عدد من البنوك الأمريكية بشأن صعوبات في الوصول إلى الحسابات والخدمات المصرفية الإلكترونية وتأخر بعض المعاملات، وشملت البلاغات مؤسسات مالية كبرى، من بينها جيه بي مورجان تشيس وبنك أوف أمريكا وويلز فارجو ويو إس بنك، إضافة إلى شكاوى تتعلق بخدمات الدفع الإلكتروني، وقد أوضح بنك تشيس أن المشكلة مرتبطة بخلل تقني وليست هجوماً سيبرانياً، مؤكداً استمرار إمكانية وصول العملاء إلى أموالهم وحساباتهم، وإن كانت بعض المعاملات تستغرق وقتاً أطول من المعتاد.
ومن الناحية المهنية، لا يجوز التعامل مع هذه الوقائع باعتبارها دليلاً على وجود هجوم واحد يستهدف الولايات المتحدة، فالتقارب الزمني لا يعني بالضرورة وجود علاقة سببية، كما أن الجهات الأمريكية المعنية أعلنت عدم وجود مؤشرات على هجوم خارجي في أزمة الطيران، وأوضحت مايكروسوفت أن مشكلتها التقنية لم تكن مرتبطة بهجوم سيبراني، لكن ذلك لا يمنع من طرح تساؤلات حول مدى اكتمال التحقيقات، وما إذا كانت هناك معلومات إضافية لم تُعلن بعد لأسباب تتعلق بالأمن القومي أو حماية التحقيقات الجارية.
وهنا ينبغي التمييز بين ثلاثة مستويات من المعلومات، الأول هو المعلومات الفنية التي تستطيع الجهات المختصة التحقق منها وإعلانها، مثل طبيعة العطل والأجهزة المتأثرة وأسباب توقف الخدمة، والثاني هو المعلومات الاستخباراتية التي قد تتعلق بمصادر الاتصالات المشبوهة أو محاولات الاختراق أو الجهات التي يجري فحص احتمال ارتباطها بالواقعة، أما المستوى الثالث فيتعلق بالتقدير الأمني والاستراتيجي للمخاطر، وهو مجال قد تتحفظ الحكومات في الكشف عن تفاصيله حتى لا تمنح الجهات المعادية صورة عن قدراتها الدفاعية أو نقاط الضعف التي اكتشفتها.
ومن المعروف في إدارة الأزمات السيبرانية أن المؤسسات لا تعلن دائماً جميع التفاصيل فور وقوع الحادث، فقد تحتاج إلى وقت لتحليل الأدلة الرقمية، والتأكد من عدم استمرار الاختراق، وتحديد حجم الضرر، ومعرفة ما إذا كانت البيانات قد تعرضت للسرقة أو التلاعب، كما أن الإعلان المبكر عن اتهام جهة خارجية دون أدلة كافية قد يؤدي إلى تداعيات سياسية ودبلوماسية وأمنية، ولذلك فإن تأخر بعض المعلومات أو محدودية التصريحات الرسمية لا يمثل وحده دليلاً على وجود محاولة لإخفاء الحقيقة.
لكن في المقابل، فإن الاكتفاء بتفسيرات عامة من قبيل الخلل الفني أو المشكلة التشغيلية لا ينبغي أن يكون نهاية النقاش، خاصة عندما يتعلق الأمر بمرافق حيوية يعتمد عليها ملايين المواطنين، فمن حق الجمهور معرفة طبيعة المخاطر التي تعرضت لها الخدمات الأساسية، ومدى تأثيرها، والإجراءات التي اتخذت لمنع تكرارها، دون أن يعني ذلك الكشف عن أسرار تقنية قد يستفيد منها المهاجمون.
ومن وجهة نظري، فإن القضية الأهم ليست فقط معرفة ما إذا كانت الولايات المتحدة تعرضت لهجوم سيبراني خلال هذه الأيام، وإنما فهم ما إذا كانت منظومتها الرقمية تمتلك القدرة الكافية على اكتشاف الهجمات المعقدة والتمييز بينها وبين الأعطال التشغيلية، ثم التعامل معها بشفافية ومسؤولية، فالهجوم السيبراني الحديث قد لا يتخذ صورة اختراق مباشر أو تعطيل فوري، بل قد يبدأ بنشاط محدود داخل شبكة، أو باستغلال ثغرة في شركة متعاقدة، أو باختراق أحد مزودي الخدمات، ثم يتطور تدريجياً إلى تهديد أوسع.
كما أن هناك سيناريوهات لا يمكن استبعادها من الناحية النظرية، مثل استهداف سلاسل التوريد الرقمية، أو استغلال أجهزة الشبكات القديمة، أو تنفيذ هجمات حجب الخدمة، أو استخدام برمجيات خبيثة تستهدف أنظمة التحكم والاتصالات، لكن الحديث عن هذه السيناريوهات باعتبارها تفسيرات لما حدث فعلاً يتطلب أدلة جنائية رقمية وتحقيقات موثوقة، وليس مجرد الربط بين توقيت الأعطال وتشابه آثارها.
وتزداد حساسية هذه المسألة في ظل التنافس الاستراتيجي بين الولايات المتحدة والصين وروسيا، حيث أصبح الفضاء السيبراني أحد ميادين الصراع على النفوذ والمعلومات والتفوق التكنولوجي، فالدول التي تمتلك قدرات متقدمة في مجال الاختراق والتجسس الإلكتروني قد تسعى إلى اختبار أنظمة خصومها أو جمع معلومات عن بنيتها التحتية، كما يمكن أن تستخدم مجموعات إجرامية أو جهات غير حكومية في عمليات يصعب إسنادها بصورة قاطعة، غير أن وجود هذا التنافس لا يبرر توجيه اتهامات إلى دولة بعينها دون أدلة فنية واستخباراتية معلنة أو موثوقة.
وما يزيد من تعقيد المشهد أن الولايات المتحدة تعتمد بدرجة كبيرة على القطاع الخاص في تشغيل جانب مهم من بنيتها الرقمية، فالشركات التكنولوجية الكبرى تدير خدمات سحابية ومنصات اتصال ومراكز بيانات تستخدمها مؤسسات حكومية ومصارف وشركات ومرافق حيوية، وبالتالي فإن أي خلل في إحدى هذه المنظومات قد يترك آثاراً واسعة، حتى إذا لم يكن هناك اختراق أمني بالمعنى التقليدي، وهذا يطرح سؤالاً مهماً حول مدى استعداد الدولة لمواجهة تعطل مزودي الخدمات المركزيين، ومدى امتلاكها لبدائل مستقلة تضمن استمرار العمل.
إن أخطر ما يمكن أن تواجهه الولايات المتحدة في هذه المرحلة ليس بالضرورة هجوماً سيبرانياً واحداً، وإنما تداخل مجموعة من نقاط الضعف التقنية والتشغيلية والأمنية، بحيث يصبح من الصعب التمييز بين مصدر الخلل وسرعة احتوائه وحجم تأثيره، فالدولة التي تعتمد على أنظمة شديدة الترابط تحتاج إلى منظومة دفاع لا تكتفي بمنع الاختراق، بل تضمن أيضاً استمرار الخدمات في حال وقوعه، وتوفر آليات دقيقة للتحقيق والإعلان والمساءلة.
ولذلك فإن المطلوب من واشنطن ليس فقط إصدار بيانات تطمئن المواطنين إلى أن ما حدث مجرد أعطال تقنية، وإنما تقديم نتائج تحقيقات واضحة، وتحديد المسؤوليات الفنية، والإفصاح عن الإجراءات التي اتخذت لتعزيز حماية البنية التحتية الحيوية، فالثقة العامة لا تُبنى بالتطمينات وحدها، وإنما بالمعلومات الدقيقة والقدرة على تفسير ما حدث ومنع تكراره.
وفي النهاية، قد تكشف التحقيقات أن ما شهدته الولايات المتحدة لم يكن سوى سلسلة من الأعطال التقنية التي تزامنت بصورة لافتة، وقد تظهر لاحقاً معلومات جديدة تغير فهم بعض جوانب المشهد، لكن الثابت أن الأمن السيبراني أصبح اختباراً حقيقياً لشفافية المؤسسات وقدرتها على إدارة الأزمات، وأن حماية الدولة الرقمية لم تعد مسؤولية خبراء التكنولوجيا وحدهم، بل أصبحت قضية ترتبط بالأمن القومي والاقتصاد وثقة المجتمع.
إن السؤال الذي أراه جديراً بالطرح ليس فقط: هل تخفي واشنطن هجوماً سيبرانياً؟ بل: هل تمتلك المؤسسات الأمريكية القدرة على تقديم صورة كاملة وموثوقة عما يحدث داخل بنيتها الرقمية، وهل تستطيع إثبات أن الأعطال التي تشل خدمات حيوية ليست نتيجة اختراق أو نشاط عدائي؟ ففي عصر أصبحت فيه البيانات مصدراً للقوة، قد تكون القدرة على كشف الحقيقة وتفسيرها وحماية الثقة العامة جزءاً لا يتجزأ من معركة الأمن السيبراني ذاتها.
اقرأ أيضًا:
الدكتور محمد عسكر يكتب: اختراق شاشة محور26 يوليو.. جرس إنذار حول السيادة الرقمية
Short Url


الدكتور محمد عسكر يكتب: اختراق شاشة محور26 يوليو.. جرس إنذار حول السيادة الرقمية
02 نوفمبر 2026 07:03 م
الدكتور محمد عسكر يكتب: التجسس على الهواتف بين الحقيقة والتهويل
28 أكتوبر 2026 10:07 ص

الدكتور محمد عسكر يكتب: الساعات الذكية.. تكنولوجيا تراقب صحتنا ولا تغني عن الطبيب
19 أكتوبر 2026 06:47 م
الدكتور محمد عسكر يكتب: الذكاء الاصطناعي.. سباق التفوق أم معركة السيطرة؟
28 سبتمبر 2026 06:17 م
الدكتور محمد عسكر يكتب: مصر بين الكبار في سباق الذكاء الاصطناعي العالمي
30 أغسطس 2026 07:18 م
د.محمد عسكر يكتب: من يملك رقمك؟.. عندما تصبح شريحة المحمول قضية أمن رقمي
09 أغسطس 2026 03:09 م

معادلة الغاز والأسمدة.. كيف تدير الدولة أزمة الطاقة بـ«المقايضة الاقتصادية»؟
15 نوفمبر 2026 11:38 م

الحروب السيبرانية.. عندما تصبح الثلاجات والبنوك والمطارات والمدارس جبهات للصراع الدولي
15 نوفمبر 2026 08:20 م
أكثر الكلمات انتشاراً