

-
باستثمارات تصل 85 مليون دولار.. 9 مشروعات صناعية جديدة في مصر 2026

-
أصعب 4 ساعات لأسواق الذهب.. العالم يترقب قرار الفيدرالي الأمريكي بالتثبيت أو رفع الفائدة
-
شروط الحصول على تمويل صناعي 2026 في مصر.. المستندات المطلوبة وجهات التمويل
-
بعد زيادات أكتوبر.. تشتري سيارة الآن أم تنتظر؟ شعبة السيارات تكشف التوقعات
تحذير أمريكي عاجل: قراصنة يستغلون ثغرات خطيرة في PHP لاختراق الخوادم عن بُعد
الأربعاء، 28 أكتوبر 2026 03:08 م
-
 مشاركة
-

-

-

-

لغة البرمجة PHP
أطلقت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) تحذيرًا أمنيًا عاجلًا بشأن استغلال قراصنة ثغرتين خطيرتين في لغة البرمجة PHP، المستخدمة على نطاق واسع في تشغيل مواقع الويب والتطبيقات، محذرة من المخاطر التي قد تتعرض لها الخوادم والأنظمة غير المحدثة.
وطالبت الوكالة الجهات الفيدرالية المدنية الأمريكية بمعالجة الثغرات في الأنظمة المتأثرة خلال مهلة لا تتجاوز 3 أيام، بعدما ظهرت أدلة على استغلالها بالفعل في هجمات إلكترونية، ما يزيد من أهمية تثبيت التحديثات الأمنية لحماية البيانات والخدمات الرقمية.
ويأتي التحذير بعد أقل من أسبوع على إصدار مطوري PHP تحديثات أمنية لمعالجة الثغرتين، اللتين قد تتيحان للمهاجمين تنفيذ هجمات عن بُعد على الأنظمة المعرضة للخطر، دون الحاجة إلى امتلاك كلمات مرور صحيحة للدخول إليها.
ما ثغرتا PHP2Shell وكيف يستغلهما القراصنة؟
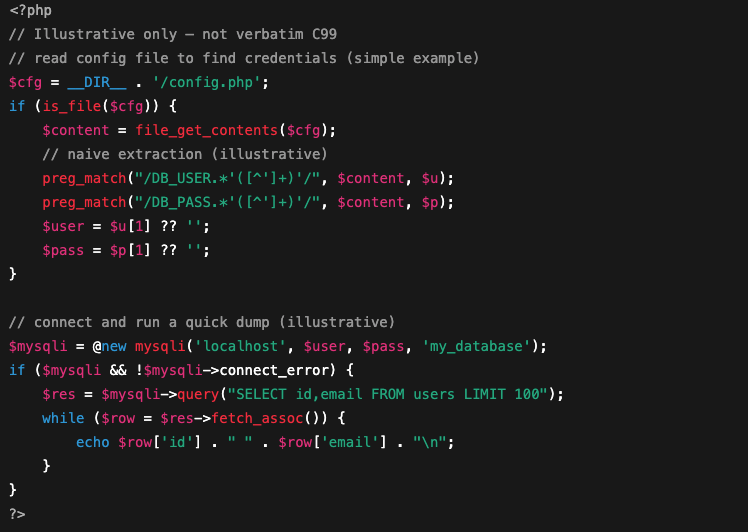
تحمل الثغرتان اسم PHP2Shell، وترتبطان بعيوب أمنية في PHP، وهي تقنية برمجية تُستخدم في تطوير مواقع الويب وتشغيل تطبيقات وخدمات إلكترونية عديدة، وتكمن خطورة هذه الثغرات في إمكانية استغلالها للوصول إلى الأنظمة المستهدفة عن بُعد، بما قد يسمح للمهاجمين بتنفيذ أوامر ضارة أو التسبب في اختراق الخوادم، وفقًا لطبيعة النظام المتأثر وإعداداته ومستوى الحماية المستخدم، وتزداد المخاطر عندما تتأخر المؤسسات في تثبيت التحديثات الأمنية، خصوصًا إذا كانت الخوادم متاحة مباشرة عبر الإنترنت ويمكن الوصول إليها من خارج الشبكة الداخلية.
مهلة 3 أيام لتحديث الأنظمة الحكومية المتأثرة
فرضت وكالة الأمن السيبراني الأمريكية مهلة عاجلة على الجهات الفيدرالية المدنية لمعالجة الأنظمة المتأثرة بالثغرتين، في خطوة تعكس أهمية التعامل السريع مع الثغرات التي ثبت استغلالها في هجمات فعلية، ولم تكشف الوكالة عن هوية الجهات أو المجموعات التي تقف وراء الهجمات، إلا أن تأكيد الاستغلال الفعلي دفع إلى تشديد إجراءات الاستجابة الأمنية، ولا تقتصر أهمية التحديثات على المؤسسات الحكومية، إذ تحتاج الشركات ومشغلو المواقع الإلكترونية أيضًا إلى مراجعة أنظمتهم والتحقق من استخدام إصدارات PHP الآمنة، بحسب التحديثات الرسمية الصادرة عن المطورين.
كيف ساعد الذكاء الاصطناعي في اكتشاف ثغرات PHP؟
تعود جذور المشكلة إلى عيوب أمنية ظلت دون معالجة لسنوات، بعدما لم تكن هناك، وفق التقييمات السابقة، وسيلة عملية واضحة لاستغلالها في الهجمات، ولكن باحثين أمنيين في شركة كاليف تمكنوا في وقت سابق من العام الجاري من تطوير طريقة لاستغلال الثغرات بمساعدة أحد نماذج الذكاء الاصطناعي، ما أعاد تسليط الضوء على المخاطر التي قد تنشأ مع تطور قدرات هذه الأدوات.
وتشير الواقعة إلى أن نماذج الذكاء الاصطناعي يمكن أن تساعد الباحثين على تحليل الشيفرات البرمجية واكتشاف العيوب الأمنية وربطها ببعضها للوصول إلى طرق استغلال لم تكن واضحة من قبل، وقد يستفيد المهاجمون من القدرات نفسها لتطوير أساليب أكثر تعقيدًا لاستهداف الأنظمة غير المحمية، وهو ما يجعل سرعة اكتشاف الثغرات ومعالجتها عنصرًا أساسيًا في مواجهة التهديدات السيبرانية.
لماذا تشكل ثغرات PHP خطرًا على مواقع الإنترنت؟
تُعد PHP من تقنيات البرمجة واسعة الانتشار في تطوير مواقع الويب، وتُستخدم في أنظمة إدارة المحتوى والتطبيقات والخدمات الإلكترونية، ويعني انتشارها أن وجود ثغرات خطيرة في بعض إصداراتها قد يفرض تحديات أمنية على عدد كبير من المؤسسات والمواقع، خصوصًا تلك التي تعتمد على خوادم قديمة أو لا تحصل على التحديثات بانتظام.
وتشمل المخاطر المحتملة اختراق الخوادم، وتعطيل الخدمات، والوصول غير المصرح به إلى البيانات، وفقًا لطبيعة الثغرة وطريقة استغلالها ومدى تأمين النظام المستهدف، ولا يعني ذلك أن جميع المواقع التي تستخدم PHP معرضة للاختراق تلقائيًا، إذ يعتمد مستوى الخطر على إصدار البرنامج المستخدم، والتحديثات المثبتة، وإعدادات الخادم، والتدابير الأمنية الإضافية.
نقص تمويل البرمجيات مفتوحة المصدر يثير مخاوف أمنية
أعادت الثغرتان النقاش حول التحديات التي تواجه مشروعات البرمجيات مفتوحة المصدر، بما في ذلك نقص الموارد اللازمة لإجراء مراجعات أمنية شاملة ومستمرة للشيفرات البرمجية، وتعتمد أجزاء مهمة من البنية التحتية للإنترنت على مشروعات مفتوحة المصدر، لكن بعض هذه المشروعات يواجه صعوبات في توفير التمويل والكوادر المطلوبة لمراجعة الشيفرات واكتشاف الثغرات ومعالجتها في وقت مبكر، ومع تطور أدوات الذكاء الاصطناعي، قد تصبح بعض العيوب القديمة أكثر قابلية للاكتشاف والاستغلال، الأمر الذي يزيد الحاجة إلى الاستثمار في الصيانة الأمنية ومراجعة الأكواد وتوفير تحديثات منتظمة.
اقرأ أيضًا:
الدكتور محمد عسكر يكتب: التجسس على الهواتف بين الحقيقة والتهويل
Short Url
الدكتور محمد عسكر يكتب: التجسس على الهواتف بين الحقيقة والتهويل
28 أكتوبر 2026 10:07 ص
«إيكاو» تضع الشحن الجوي والأمن السيبراني على رأس أولويات اجتماعات آستانا
20 أكتوبر 2026 11:03 م
ميناء الإسكندرية يطرح مناقصة لحلول الأمن السيبراني بتأمين ابتدائي 103 آلاف جنيه
16 أكتوبر 2026 11:26 ص
سوق الأمن السيبراني في السعودية يسجل 4.3 مليار دولار خلال 2025
15 أكتوبر 2026 08:32 ص
رئيس «تنظيم الاتصالات» يبحث مع «هواوي» تطوير البنية التحتية والأمن السيبراني
13 أكتوبر 2026 02:42 م
رئيس المؤتمر العربي لأمن المعلومات: تدريب كوادر الأمن السيبراني استثمار يحمي الشركات
08 أكتوبر 2026 01:40 م
الحكومة تلجأ للذكاء الاصطناعي لرصد مخالفات السوشيال ميديا
28 أكتوبر 2026 02:54 م
الذكاء الاصطناعي يفشل في كشف روبوتات تتقمص شخصية البشر
28 أكتوبر 2026 02:16 م
«سبيس إكس» تستهدف شراء 20 ألف نظام من «إنفيديا» في 2027.. وتستحوذ على 21% من السوق
28 أكتوبر 2026 11:14 ص
أكثر الكلمات انتشاراً