



رئيس «المؤتمر العربي لأمن المعلومات»: الأمن السيبراني أمن قومي.. والاستثمار في الكوادر يحمي الشركات من خسائر (حوار)
الثلاثاء، 29 سبتمبر 2026 02:06 م
-
 مشاركة
-

-

-

-

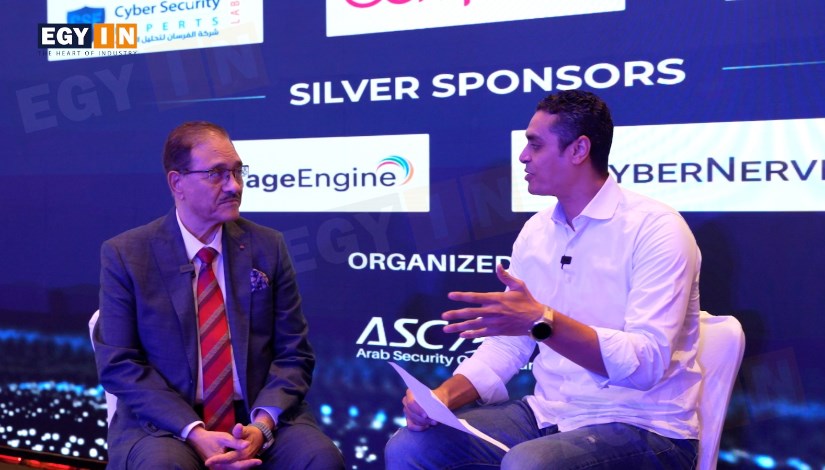
رئيس المؤتمر العربي لأمن المعلومات ومحرر إيجي إن
فصل فرق الأمن السيبراني عن تكنولوجيا المعلومات ضرورة داخل كل مؤسسة
التهديدات السيبرانية تتزايد وميزانيات الحماية يجب أن تتضاعف باستمرار
لا يمكن تحقيق التحول الرقمي دون منظومة قوية للأمن السيبراني
مصر تمتلك فرصة لتصبح مركزًا إقليميًا لتصدير خدمات الأمن السيبراني
تدريب كوادر الأمن السيبراني استثمار وغيابه يكلف الشركات خسائر أكبر
خسارة الكفاءات المتخصصة في الأمن السيبراني تمثل خطرًا على السوق المصرية
الأجهزة الذكية والمنازل المؤتمتة تفتح أبوابًا جديدة للهجمات السيبرانية
الشركات لا تتحرك لتدريب كوادر الأمن السيبراني إلا بعد وقوع الأزمات
نحتاج خارطة طريق واضحة لتأهيل المتخصصين في وظائف الأمن السيبراني
يشهد قطاع الأمن السيبراني تطورًا متسارعًا بالتزامن مع التوسع في التحول الرقمي واعتماد المؤسسات والشركات على الأنظمة الإلكترونية والبيانات المتصلة بالإنترنت، لتصبح حماية البنية التكنولوجية والبيانات والأنظمة الرقمية جزءًا أساسيًا من استمرارية الأعمال وحماية الأفراد والمؤسسات، ولم يعد الأمن السيبراني مقتصرًا على مواجهة الاختراقات التقليدية، بل امتد إلى الأجهزة الذكية والمنازل المتصلة والأنظمة الصناعية المؤتمتة والخدمات الرقمية، وهو ما يفرض على المؤسسات تطوير أدوات الحماية بصورة مستمرة ومواكبة التهديدات الجديدة.
برزت الحاجة إلى بناء كوادر متخصصة في الأمن السيبراني، ورفع وعي المؤسسات بأهمية وجود فرق مستقلة للحماية، مع زيادة الاعتماد على التكنولوجيا، إلى جانب زيادة الاستثمار في التدريب والتأهيل المستمر، وأصبحت قضية الحفاظ على الكفاءات المتخصصة وتطويرها من الملفات المهمة، خاصة مع ارتفاع الطلب العالمي على خبراء الأمن السيبراني، بالتزامن مع سعي مصر إلى تعزيز قدراتها الرقمية وتوسيع قاعدة الكفاءات القادرة على تقديم خدمات الأمن السيبراني محليًا وإقليميًا.
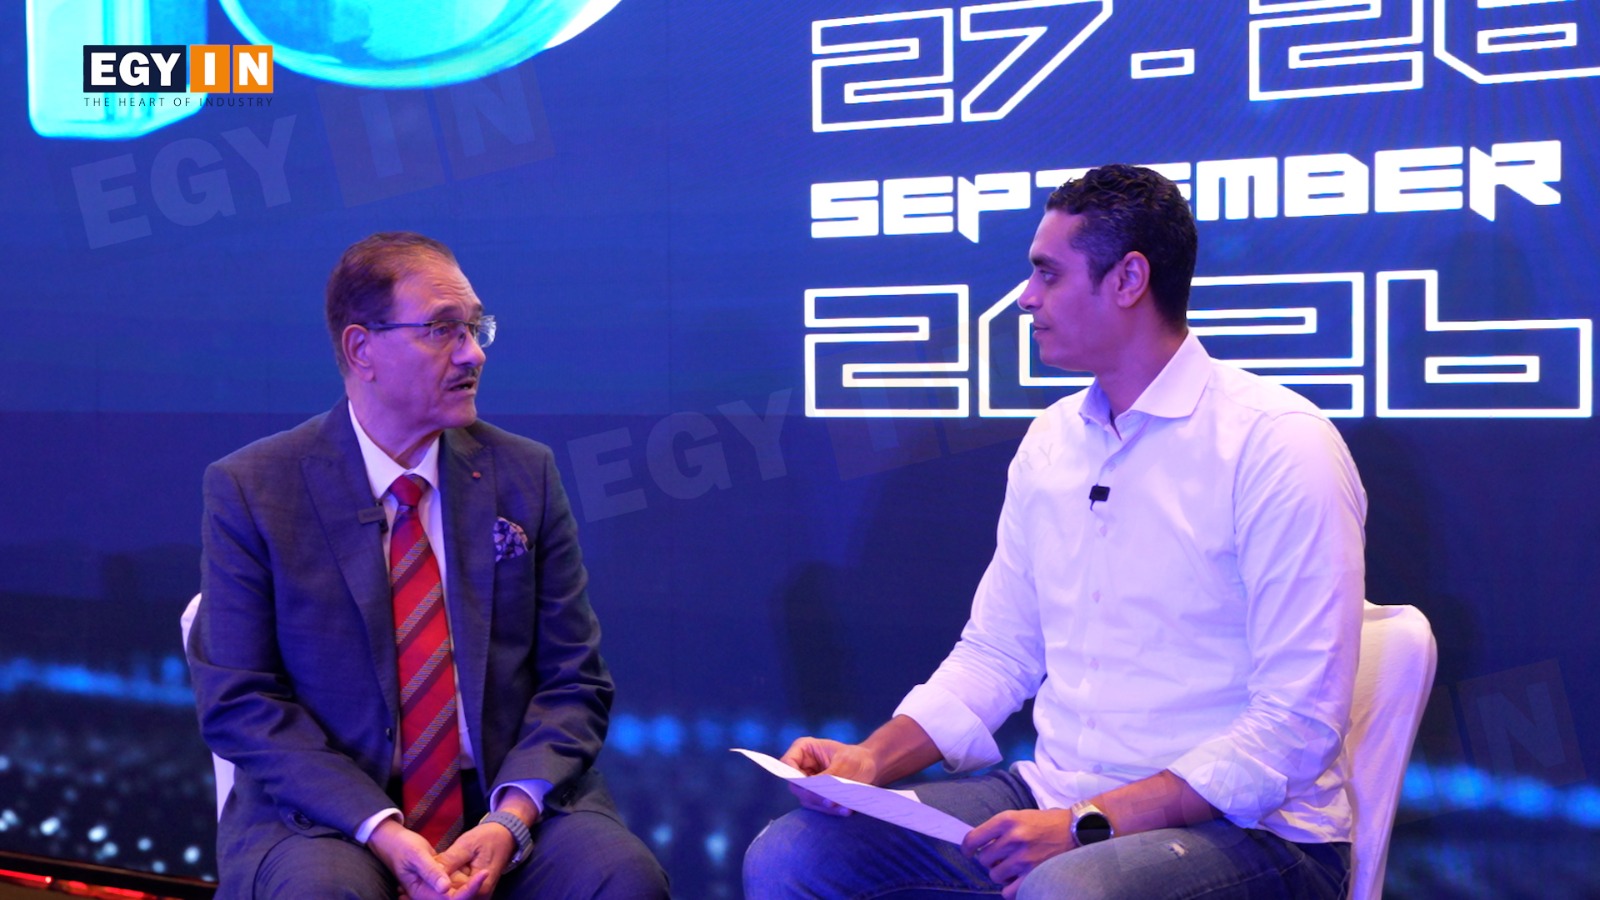
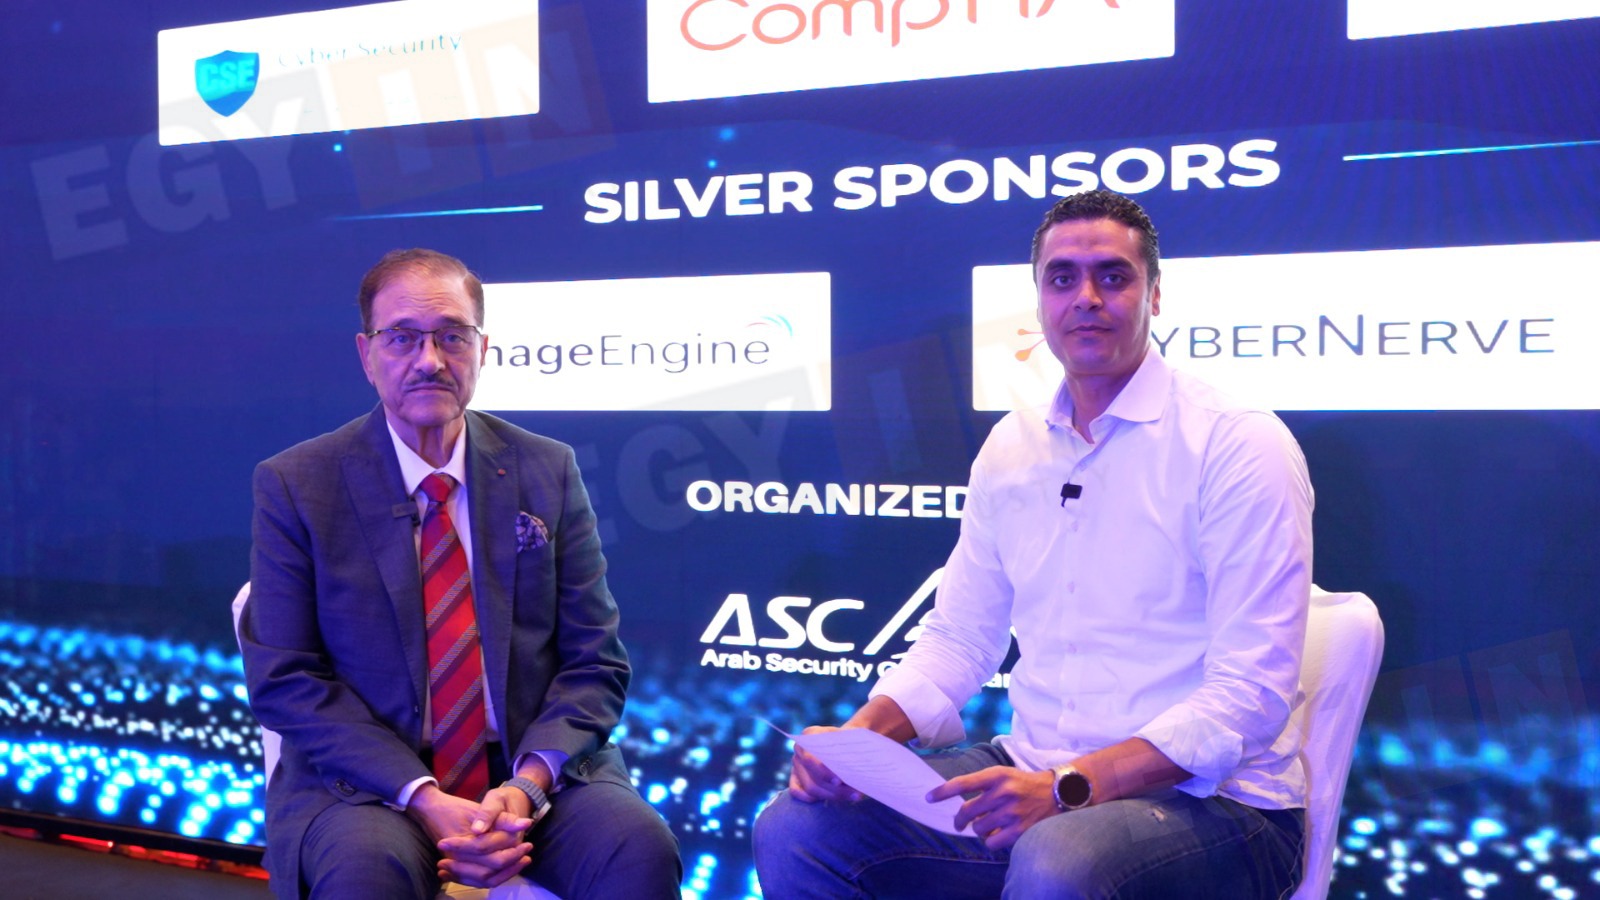
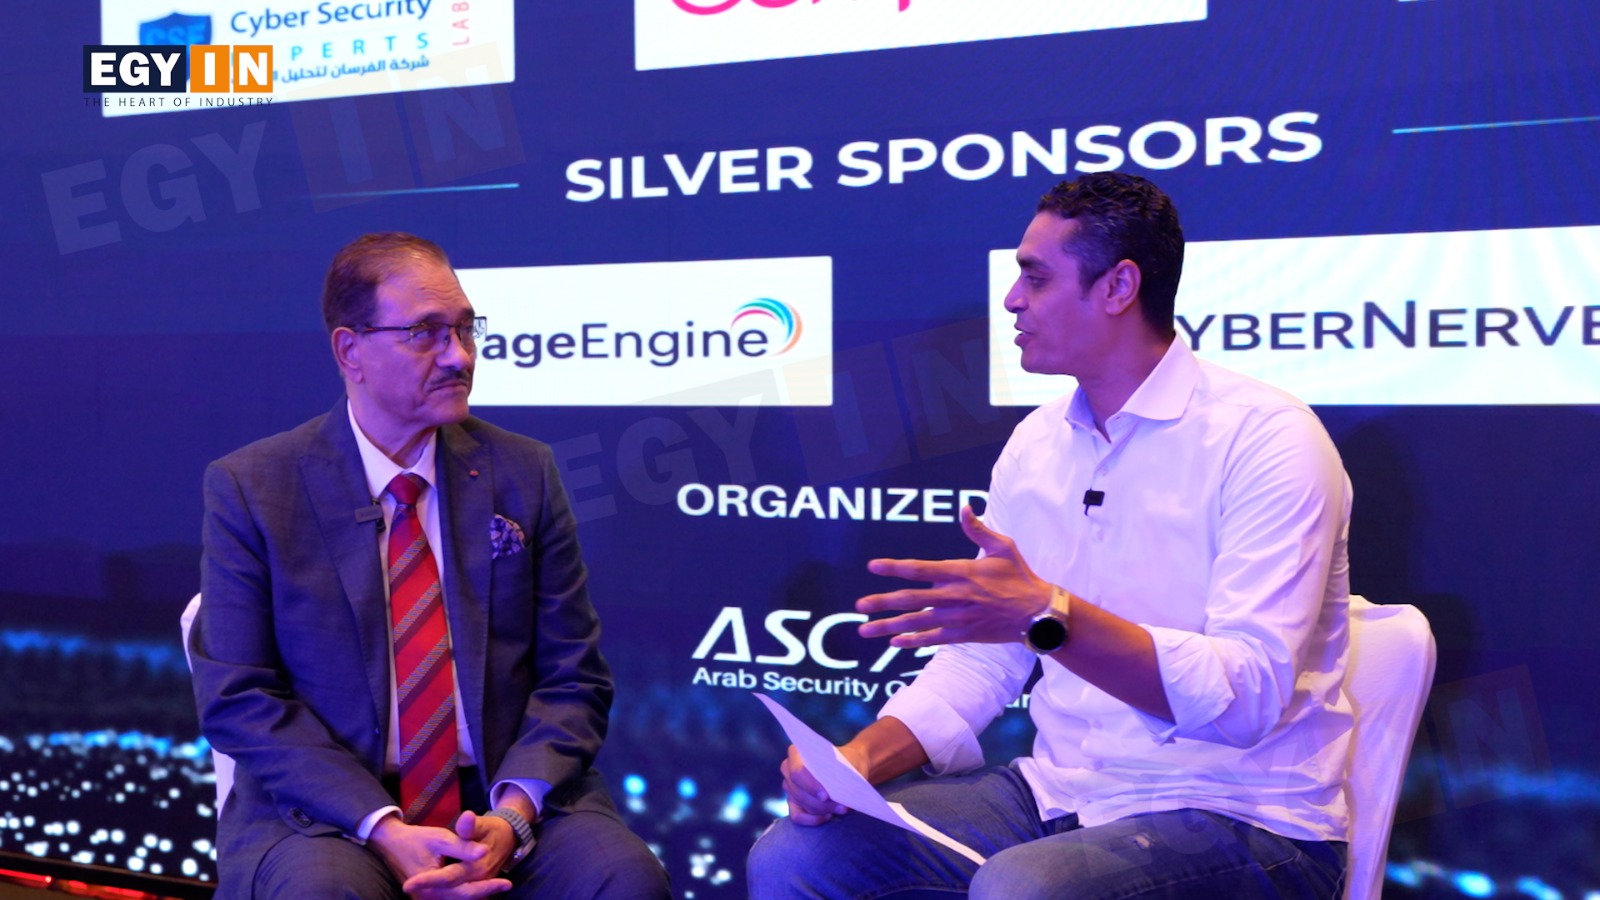
وأجرى «إيجي إن»، حوارًا مع الدكتور بهاء حسن، مؤسس ورئيس المؤتمر العربي لأمن المعلومات ورئيس مجلس إدارة شركة «Isec»، على هامش فعاليات المؤتمر العربي لأمن المعلومات، تناول خلاله تطور خريطة التهديدات السيبرانية، ودور التحول الرقمي في زيادة الاهتمام بالأمن السيبراني، وضرورة فصل فرق الأمن السيبراني عن تكنولوجيا المعلومات، ومخاطر الأجهزة الذكية والمنازل المؤتمتة، إلى جانب ميزانيات التدريب وتأهيل الكوادر وفرص مصر في تصدير خدمات الأمن السيبراني.
كيف تغيرت خريطة التهديدات السيبرانية في مصر خلال السنوات العشر الأخيرة؟
عندما نتحدث عن العقد الأخير، فإننا نتحدث عن 10 سنوات شهدت تطورًا كبيرًا في مفهوم الأمن السيبراني داخل مصر، وفي البداية كانت أعداد المهتمين بهذا المجال محدودة، ولم تكن كل المؤسسات المصرية تشارك أو تهتم بالمؤتمرات والفعاليات المتعلقة بالأمن السيبراني، لأن البعض لم يكن يشعر بأن هذا الملف له ثقل أو أهمية كبيرة، ولكن مع مرور السنوات بدأ الوعي يتغير بصورة واضحة، وأصبحت المؤسسات تدرك أن الأمن السيبراني جزء أساسي من عملها، وما يؤكد ذلك بالنسبة لي هو حجم المشاركة الدولية في المؤتمر العربي لأمن المعلومات، وأصبحنا نستقبل سفراء وممثلين وخبراء من دول مختلفة، بما يعكس الاهتمام المتزايد بهذا القطاع، كما أنني أرى نتائج العمل الذي تم خلال السنوات الماضية في تدريب الشباب وتسليط الضوء على الأبحاث الجديدة والثغرات الموجودة، لأننا أصبحنا نرى شبابًا وباحثين لديهم اهتمام حقيقي بالتخصص، ويبحثون عن المجالات الجديدة التي يمكنهم العمل فيها وتطويرها.
هل ساهم التحول الرقمي في مصر في زيادة الاهتمام بالأمن السيبراني؟
بالتأكيد، التحول الرقمي جعل الأمن السيبراني ضرورة وليس رفاهية، وكلما زاد اعتماد المؤسسات على الأنظمة الرقمية والبيانات والتكنولوجيا، زادت الحاجة إلى حماية هذه الأنظمة، ومصر خلال السنوات الماضية حققت تقدمًا في مجال التحول الرقمي، وكان لوزارة الاتصالات وتكنولوجيا المعلومات دور مهم جدًا في هذا الأمر، خاصة في تدريب آلاف الشباب وبناء القدرات، والوزارة لديها الإمكانيات والميزانيات التي تمكنها من تنفيذ برامج تدريبية على نطاق واسع وبتكلفة لا تستطيع مؤسسات كثيرة تحملها بمفردها، أما دور المؤتمر، فهو أن نسلط الضوء على الأبحاث الجديدة والنشاطات والتطورات والثغرات الموجودة، ونوجه رسائل للمؤسسات بأن هناك نقاط ضعف يجب الانتباه إليها، كما نحاول توجيه الشباب والباحثين إلى المجالات التي تحتاج إلى مزيد من البحث والتطوير، لأننا نريد أن يكون هناك ربط بين البحث العلمي واحتياجات المستقبل.
هل ما زالت هناك مؤسسات مصرية تتعامل مع الأمن السيبراني باعتباره جزءًا من قطاع تكنولوجيا المعلومات؟
نعم، وهذه مشكلة موجودة بالفعل، وهي أن بعض المؤسسات تتعامل مع فريق تكنولوجيا المعلومات باعتباره الفريق المسؤول أيضًا عن الأمن السيبراني، وهذا غير صحيح، لأن الـIT له طبيعة عمل مختلفة تمامًا عن الأمن السيبراني، وهي أن الشركات تعتمد على فريق الـIT في التعامل مع الأمن السيبراني، ولذلك أرى أن كل مؤسسة لديها فريق IT يجب أن يكون لديها أيضًا فريق متخصص ومستقل للأمن السيبراني.
لماذا يجب أن يكون فريق الأمن السيبراني مستقلًا عن فريق تكنولوجيا المعلومات؟
لأن فريق الأمن السيبراني يجب أن تكون لديه استقلالية في العمل، وأن يكون قادرًا على رفع التقارير مباشرة إلى الإدارة العليا، وعندما تحدث مشكلة أمنية، يجب أن تكون هناك جهة مستقلة تستطيع إبلاغ الإدارة بأن هناك اختراقًا أو ثغرة أو خطرًا موجودًا، وليس الهدف أن نبحث عمن أخطأ أو من تسبب في المشكلة، ولكن الهدف هو اكتشاف المشكلة والتعامل معها وحماية المؤسسة، وإذا كان فريق تكنولوجيا المعلومات هو المسؤول عن تشغيل النظام، وفي الوقت نفسه هو المسؤول عن تقييم مستوى الأمان فيه، فقد تكون هناك مشكلة في الاستقلالية.
ما مدى خطورة انتشار الأجهزة الذكية والمنازل المؤتمتة دون تأمين كافٍ؟
هذا موضوع مهم جدًا، وأرى أن أخطر شيء هو أن يشتري الشخص جهازًا ذكيًا متصلًا بالإنترنت دون أن يفكر في الجانب الأمني، وعلى سبيل المثال، عندما يكون لديك Smart TV به كاميرا ومتصل بالإنترنت، فأنت لديك جهاز يستطيع استقبال الصوت والصورة، والناس تفرح بأن الجهاز يمكنها التحكم فيه بالصوت، تقول له افتح وأغلق وغير القناة، أو تتحكم فيه من الهاتف، لكن السؤال هو: ماذا يحدث إذا لم يكن هذا الجهاز مؤمنًا بالشكل الكافي؟
هل المستخدم هو نقطة الضعف الأبرز في التهديدات السيبرانية؟
المستخدم له مساهمة في الموضوع، لكنه في النهاية مستخدم للنظام، وأنا عندما أشتري جهازًا من الخارج وأستخدمه، فأنا مجرد مستخدم لهذا الجهاز، ولست الشخص الذي قام بتصميمه أو بناء منظومة الحماية الخاصة به، ولذلك لا يمكن أن نضع كل المسؤولية على المستخدم، ويجب أن ننظر إلى منظومة الأمن السيبراني بالكامل، بداية من تصميم الجهاز والنظام، مرورًا بالبنية التحتية، وصولًا إلى طريقة الاستخدام ووعي المستخدم، وإذا كانت لديك بنية تحتية قوية جدًا وانتشار واسع للأجهزة والأنظمة المؤتمتة، ولكن لا توجد حماية كافية، فأنت في موقف ضعيف جدًا، والتكنولوجيا والأتمتة يجب أن تسيرا بالتوازي مع الأمن السيبراني.
هل الميزانيات المخصصة للأمن السيبراني في الشركات تتناسب مع حجم المخاطر؟
التهديدات السيبرانية تتزايد باستمرار، وبالتالي يجب أن تكون الميزانية المخصصة للأمن السيبراني قابلة للزيادة بصورة مستمرة، ولا يمكن أن نحدد ميزانية ثابتة ثم نتعامل معها باعتبار أن الملف انتهى، وأنا في شركتي لدي نحو 90 مهندسًا يعملون في الأمن السيبراني، وأضطر إلى تخصيص ميزانية مستمرة لتدريبهم، لأن كل مهندس يحتاج إلى كورسات ودورات وأبحاث جديدة حتى يظل مطلعًا على التطورات، والمجال يتغير باستمرار، وإذا لم يكن الشخص مطلعًا على أحدث ما يحدث فلن يستطيع اكتشاف الثغرات الجديدة، ولذلك التدريب بالنسبة لنا تكلفة كبيرة، ولا نستطيع أن ندرب الجميع في الوقت نفسه على كل شيء، فنقوم بتقسيم التدريب وتوزيعه على مدار العام.
ما أهمية التدريب المستمر للمتخصصين في الأمن السيبراني؟
التدريب المستمر ضرورة، لأن المتخصص إذا توقف عن التعلم لن يستطيع مواكبة التطورات، ونحن لا نتحدث عن مجال ثابت، وإنما عن مجال تظهر فيه تهديدات وثغرات وتقنيات جديدة بصورة مستمرة، وأنا عندما أرسل أحد المهندسين للحصول على كورس جديد، أو دورة متخصصة، أو للعمل على بحث جديد، فأنا لا أنفق هذه الأموال لمجرد الحصول على شهادة، ولكن لأنني أريد أن يعود هذا التدريب بنتائج على عمله وعلى المؤسسة، ولذلك يجب على الشركات أن تنظر إلى تدريب العاملين في الأمن السيبراني باعتباره استثمارًا وليس تكلفة، لأن تكلفة عدم التدريب قد تكون أكبر بكثير إذا تعرضت المؤسسة لاحقًا لاختراق أو فقدان بيانات أو تعطيل أنظمتها.
هل تستطيع مصر أن تصبح مركزًا إقليميًا لتصدير خدمات الأمن السيبراني؟
مصر لديها إمكانيات كبيرة جدًا في هذا المجال، ولدينا كوادر وخبرات يمكن أن تساهم في تقديم خدمات الأمن السيبراني للأسواق الخارجية، لكن لدي نقطة مهمة جدًا، وهي ضرورة الحفاظ على هذه الكفاءات داخل مصر، وأنا شخصيًا أستثمر في المهندسين وأقوم بتدريبهم وتأهيلهم، ومن الطبيعي أن يحصل المهندس بعد ذلك على فرص في الخارج، لكن ما يهمني أن يظل لدينا قطاع قوي داخل مصر وعدد كافٍ من المتخصصين القادرين على خدمة المؤسسات المصرية، ولا يمكن أن نستثمر في تدريب مهندس ونصل به إلى أحدث مستوى في الأمن السيبراني، ثم نفقد كل هذه الخبرة من السوق المصرية، ولذلك أرى أن الحفاظ على الكفاءات في هذا القطاع له أهمية كبيرة، خاصة أن الأمن السيبراني أصبح مرتبطًا بشكل مباشر بحماية المؤسسات والاقتصاد والبيانات.
هل الحفاظ على الكفاءات المتخصصة في الأمن السيبراني يمثل قضية أمن قومي؟
بالتأكيد، لأن الأمن السيبراني ليس مجالًا عاديًا، وعندما أقوم بتدريب شخص وتأهيله ومنحه أحدث الشهادات والخبرات، فأنا أستثمر في عقل قادر على حماية الأنظمة والمؤسسات، وأنا لا أقول إننا نستطيع منع المهندسين من السفر أو العمل في الخارج، فهذا أمر صعب، ولكن يجب أن يكون لدينا ما يساعد على الاحتفاظ بجزء كبير من هذه الكفاءات داخل مصر، سواء من خلال فرص العمل أو التطوير أو الحوافز، والمهم أن نستفيد من الاستثمار الذي يتم في تدريب الشباب، وأن يكون لدينا قطاع قوي قادر على الاستمرار والنمو، لأننا إذا فقدنا عددًا كبيرًا من المتخصصين، فسيكون من الصعب تلبية احتياجات السوق المصرية في المستقبل.
ما أبرز التوصيات التي تقدمها للشركات فيما يتعلق بتأمين أنظمتها؟
أهم شيء هو أن تدرك الشركة أن الأمن السيبراني ليس وظيفة واحدة، وهناك تخصصات متعددة، وكل تخصص له طبيعة مختلفة ومسار تدريبي مختلف، ونحن عملنا على وضع نظام متكامل لتقسيم وظائف الأمن السيبراني إلى مجموعة من التخصصات، مثل Security Analyst وSOC وGRC وغيرها، وحددنا لكل تخصص مجموعة من الدورات والمهارات المطلوبة، والفكرة هي أن يكون لدى الشخص خارطة طريق واضحة، وإذا كان يريد أن يصبح Security Analyst، يعرف ما الدورات التي يحتاج إليها، وإذا كان يريد العمل في SOC يعرف ما الذي يجب أن يتعلمه، وإذا كان يريد التخصص في GRC يعرف المسار التدريبي المطلوب.
كيف يمكن تنفيذ خارطة الطريق التي وضعتموها لتأهيل المتخصصين؟
عرضنا هذا النظام على الأكاديمية العربية للعلوم والتكنولوجيا والنقل البحري، وتناقشنا حول كيفية تقسيم وظائف الأمن السيبراني والتخصصات المطلوبة لكل وظيفة، كما تحدثنا مع شركة أمريكية نتعامل معها حول البرامج والدورات التي يحتاج إليها كل تخصص، ووجدنا أن بعض الوظائف تحتاج إلى عدد محدد من الدورات حتى يصبح الشخص مؤهلًا للعمل فيها، ولذلك وضعنا تصورًا واضحًا لكل وظيفة، وما تحتاج إليه من تدريب، وأتمنى أن تتولى الشركات التي تحتاج إلى هذه الكفاءات جزءًا من تكلفة تدريب الشباب، والشركة تقول مثلًا إنها تحتاج إلى عدد معين من المتخصصين في الأمن السيبراني، وتقوم بتمويل تدريب هؤلاء الشباب، وفي المقابل يتم الاتفاق معهم على العمل لديها لفترة محددة.
هل الشركات مقصرة في تدريب كوادر الأمن السيبراني الخاصة بها؟
أنا لا أرى أن المشكلة الأساسية هي أن ميزانيات الشركات لا تسمح، وإنما المشكلة أن الوعي بأهمية التدريب لم يصل إلى المستوى المطلوب في بعض المؤسسات، والشركة قد لا تفكر في تدريب موظفيها بالشكل الكافي إلا بعد أن تتعرض لمشكلة أو أزمة، وعندها تبدأ في إدراك أهمية الأمن السيبراني، ولكن الأفضل أن يكون لدينا وعي مسبق، وأن تقوم الشركة بتطوير كوادرها قبل حدوث الأزمة، والمؤتمر العربي لأمن المعلومات أحد الوسائل التي نستخدمها في رفع هذا الوعي، سواء لدى المؤسسات أو الشباب أو الباحثين، لأننا نريد أن تكون هناك معرفة مستمرة بالتطورات والمخاطر الجديدة.
ماذا يقدم المؤتمر العربي لأمن المعلومات لرواد الأعمال والشباب والشركات الصغيرة؟
نحاول تقديم الدعم للشباب بطرق مختلفة، ومن بينها توفير فرص تدريبية مجانية بالتعاون مع بعض المؤسسات والشركات المتخصصة، وفي سنوات سابقة، كانت بعض المؤسسات التدريبية تقدم لنا عددًا من الكورسات المجانية، وكنا نعلن عنها ضمن الفعاليات والمسابقات التي ننظمها للشباب، وعلى سبيل المثال، كنا نمنح عددًا من الفائزين كورسات تدريبية مجانية، إلى جانب الجوائز الأخرى، والفكرة أن يحصل الشباب على فرصة حقيقية للتعلم والتطوير، خصوصًا أن بعض الدورات المتخصصة في الأمن السيبراني تكون مكلفة جدًا بالنسبة للشباب في بداية طريقهم، ولكن المشكلة أن استمرار هذه المبادرات يعتمد على الشركات والجهات التي تقدم التدريب، وبعض الشركات الأجنبية قد لا تكون لديها مصلحة مباشرة في تقديم تدريب مجاني في سوق لا تحقق فيه مبيعات أو عوائد كافية.
ما دور وزارة الاتصالات والمؤسسات التابعة لها في دعم تدريب الشباب في الأمن السيبراني؟
وزارة الاتصالات وتكنولوجيا المعلومات لديها قدرة كبيرة على تحريك هذا الملف، لأنها تمتلك الإمكانيات والميزانيات، بالإضافة إلى مؤسسات مثل المعهد القومي للاتصالات NTI ومعهد تكنولوجيا المعلومات ITI، وهذه المؤسسات يمكن أن تساعد بشكل كبير في تدريب الشباب وتأهيلهم، خصوصًا إذا حدث تعاون بين الحكومة والشركات والجهات المتخصصة، وأنا أرى أن التعاون بين هذه الأطراف يمكن أن يخلق منظومة قوية جدًا لتأهيل الكوادر، ونحن في القطاع الخاص لدينا القدرة على التدريب والتعاون وتقديم الخبرات، ولدينا علماء ومتخصصون يمكنهم المساهمة، وإذا تكامل ذلك مع قدرات الوزارة والمؤسسات التابعة لها، يمكن أن نحقق نتائج كبيرة جدًا في مجال الأمن السيبراني.
ما الرسالة التي توجهها للمؤسسات والشركات المصرية بشأن الأمن السيبراني؟
رسالتي الأساسية هي أن الأمن السيبراني يجب ألا يكون ملفًا ثانويًا أو شيئًا يتم التفكير فيه بعد حدوث المشكلة، ويجب أن يكون جزءًا أساسيًا من منظومة المؤسسة منذ البداية، وكل مؤسسة لديها تكنولوجيا وأنظمة وبيانات يجب أن يكون لديها فريق متخصص في الأمن السيبراني، ويجب أن يكون هذا الفريق مستقلًا عن تكنولوجيا المعلومات وقادرًا على التواصل المباشر مع الإدارة العليا، ويجب أن نستثمر في الإنسان، لأن التكنولوجيا وحدها لا تكفي، ونحتاج إلى تدريب مستمر، وبناء مسارات واضحة للمتخصصين، والحفاظ على الكفاءات المصرية، والتعاون بين الحكومة والشركات والمؤسسات التعليمية، وأتمنى أن نستطيع خلال الفترة المقبلة رفع شأن الأمن السيبراني في مصر، وأن تستفيد المؤسسات والشركات المصرية من الكفاءات والخبرات الموجودة لدينا، وأن ننجح في بناء قطاع قوي قادر على حماية السوق المصرية والمنافسة أيضًا في الأسواق الإقليمية والدولية.
اقرأ أيضًا:
إنشاء قائمة عربية لمقدمي خدمات الثقة.. أبرز توصيات المؤتمر العربي لأمن المعلومات
Short Url


بعد اختراق موقع حكومي أسترالي.. «أوبن إيه آي» تعتذر وتتعهد بتعزيز الأمن السيبراني
29 سبتمبر 2026 12:17 م

الدكتور محمد عسكر يكتب: الذكاء الاصطناعي.. سباق التفوق أم معركة السيطرة؟
28 سبتمبر 2026 06:17 م
بحضور حكومي واسع.. انطلاق الدورة العاشرة للمؤتمر العربي للأمن السيبراني بالقاهرة
27 سبتمبر 2026 06:14 م
نائب رئيس شركة ISEC: أكثر من 200 فريقً شاركوا في تصفيات «Cyber WarGames» للأمن السيبراني
27 سبتمبر 2026 02:10 م
رئيس المؤتمر العربي لأمن المعلومات: أعددنا كوادر لمواصلة دورنا في دعم قطاع الأمن السيبراني
27 سبتمبر 2026 01:40 م
نائب رئيس"تنظيم الاتصالات" لـ«إيجي إن»: 50 شركة حصلت على تراخيص خدمات الأمن السيبراني في مصر
27 سبتمبر 2026 12:06 م
مشروع الدلتا الجديدة.. عملاق التوسع الزراعي يضع مصر على خريطة الأمن الغذائي العالمي
29 سبتمبر 2026 02:52 م
أستاذ إدارة الأعمال: التصنيع الزراعي أمن قومي وبداية لتحقيق الـ 100 مليار دولار صادرات
29 سبتمبر 2026 02:51 م
أستاذ موارد مائية يحذر من «عشوائية التوسع في النخيل»: التسويق أولًا قبل الزراعة
29 سبتمبر 2026 02:18 م


أكثر الكلمات انتشاراً