



الحوسبة الكمومية تهدد أسرار المؤسسات.. بيانات مشفرة تصبح مكشوفة خلال 10 سنوات
الثلاثاء، 03 نوفمبر 2026 05:00 ص
-
 مشاركة
-

-

-

-

الحوسبة الكمومية
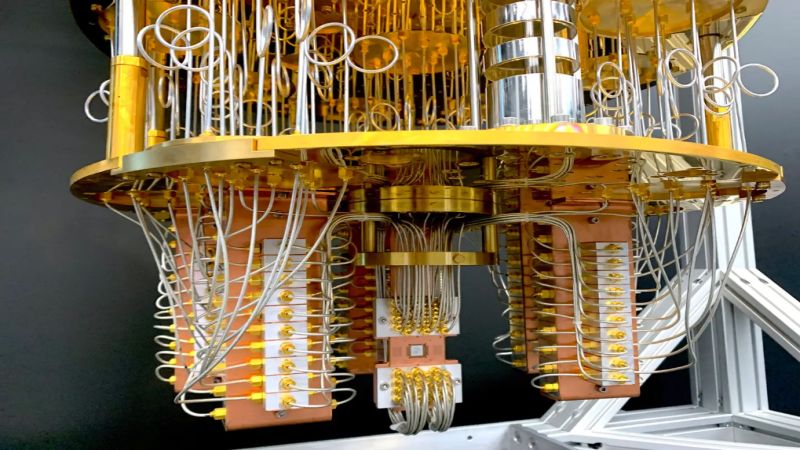
تتزايد المخاوف من التهديدات المستقبلية التي قد تفرضها الحوسبة الكمومية على منظومة الأمن السيبراني، في ظل احتمالات تمكن الحواسيب الكمومية المتطورة من فك تشفير بيانات جرى الاستيلاء عليها والاحتفاظ بها لسنوات، وهو ما يضع المؤسسات الحكومية والعسكرية والعلمية أمام تحديات جديدة لحماية المعلومات الحساسة.
وحذر سيرجي لوزكين، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي بشركة «كاسبرسكي»، من خطورة سيناريو «احصد الآن وفك التشفير لاحقًا»، الذي يقوم على جمع البيانات المشفرة في الوقت الحالي، والاحتفاظ بها لحين ظهور قدرات حاسوبية مستقبلية تسمح بفك تشفيرها والوصول إلى محتواها.
وأوضح أن بعض المعلومات تظل ذات قيمة استراتيجية لفترات طويلة، خاصة البيانات المتعلقة بالتقنيات العسكرية والذكاء الاصطناعي والطاقة وعلوم الفضاء وتقنيات النانو، إلى جانب الأسرار الحكومية والأبحاث العلمية المتقدمة، التي قد تظل مهمة حتى بعد مرور 5 أو 10 سنوات من سرقتها.
_1816_093332.jpg)
البيانات طويلة الأجل الأكثر عرضة للتهديد
وأشار لوزكين، خلال تصريحات نقلتها صحيفة «الشرق الأوسط» على هامش مؤتمر «Security Analyst Summit» في جزيرة بالي الإندونيسية، إلى أن خطورة الهجمات المرتبطة بالحوسبة الكمومية لا تتوقف عند حجم المعلومات المسروقة، بل ترتبط أيضًا بمدة احتفاظ هذه البيانات بقيمتها الاستخباراتية أو العلمية أو الاقتصادية.
وتتمثل خطورة هذا السيناريو في إمكانية حصول المهاجم على ملفات مشفرة لا يستطيع قراءتها في الوقت الحالي، لكنه يحتفظ بها انتظارًا لتطور تقنيات الحوسبة الكمومية، بما قد يسمح له مستقبلًا بالوصول إلى المعلومات التي تتضمنها.
ويعني ذلك أن انتهاء الهجوم الإلكتروني أو عدم قدرة المهاجم على فك التشفير في الوقت الراهن لا ينهي بالضرورة المخاطر الأمنية، خاصة عندما تتعلق البيانات بمعلومات استراتيجية أو أسرار تظل حساسة لسنوات.
الذكاء الاصطناعي قد يسرع تطور الحوسبة الكمومية
وتضيف التطورات المتسارعة في الذكاء الاصطناعي عاملًا جديدًا إلى التوقعات المتعلقة بموعد ظهور حواسيب كمومية قادرة على تهديد أنظمة التشفير الحالية، ويرى لوزكين أن تحديد موعد دقيق للوصول إلى هذه القدرات لا يزال أمرًا صعبًا، لكنه أشار إلى أن الذكاء الاصطناعي قد يسهم في تسريع الأبحاث العلمية والهندسية المرتبطة بتطوير المعالجات الكمومية.
ويأتي ذلك بالتزامن مع التقدم الذي حققته تطبيقات الذكاء الاصطناعي في مجالات التكنولوجيا والعلوم والطب، وهو ما قد ينعكس على سرعة تطوير تقنيات الحوسبة الكمومية خلال السنوات المقبلة، ولا يعني ذلك أن أنظمة التشفير المستخدمة حاليًا أصبحت قابلة للكسر بواسطة الحواسيب الكمومية المتاحة، وإنما يتعلق الأمر بضرورة الاستعداد المبكر للتهديدات المحتملة.
معايير عالمية للتشفير المقاوم للحوسبة الكمومية
وفي إطار مواجهة هذه المخاطر، أعلن المعهد الوطني الأمريكي للمعايير والتكنولوجيا «NIST» في أغسطس 2024 عن اعتماد أول ثلاثة معايير رئيسية للتشفير المقاوم للحوسبة الكمومية، وتشمل هذه المعايير «ML-KEM» المستخدم في إنشاء وتبادل مفاتيح التشفير، إلى جانب «ML-DSA» و«SLH-DSA» اللذين يدعمان التوقيعات الرقمية والتحقق من هوية المرسل وسلامة البيانات.
وتستهدف هذه الخوارزميات توفير مستويات حماية قادرة على مقاومة الهجمات التي قد تنفذها الحواسيب الكمومية المتقدمة مستقبلًا، وهو ما دفع المعهد إلى التوصية ببدء المؤسسات الانتقال إلى تقنيات التشفير الجديدة، كما وضع المعهد جدولًا زمنيًا للتخلص التدريجي من بعض خوارزميات التشفير المعرضة للتهديدات الكمومية، وصولًا إلى عام 2035، مع إعطاء الأولوية للأنظمة الأكثر حساسية.
المؤسسات مطالبة بإعادة تقييم أنظمة التشفير
ولا يقتصر الاستعداد لمخاطر الحوسبة الكمومية على استبدال خوارزمية تشفير بأخرى، بل يتطلب مراجعة شاملة للبنية التقنية للمؤسسات، وتحديد الأنظمة التي تعتمد على خوارزميات التشفير الحالية، وحصر البيانات التي تحتاج إلى حماية طويلة الأجل.
وتزداد صعوبة هذه المهمة لدى المؤسسات الحكومية والشركات الكبرى التي تعتمد على أنظمة قديمة ومترابطة، حيث يمكن أن يؤدي تحديث أحد مكونات التشفير إلى التأثير على تطبيقات وخدمات أخرى.
وتبرز في هذا السياق أهمية ما يعرف بـ«المرونة التشفيرية»، التي تعني قدرة المؤسسات على تغيير خوارزميات التشفير والمفاتيح المستخدمة في أنظمتها الأمنية، بما يسمح بالتكيف مع تطور التهديدات دون الحاجة إلى إعادة بناء البنية التكنولوجية بالكامل.
قيمة البيانات تحدد أولوية الحماية
وتفرض التهديدات المرتبطة بالحوسبة الكمومية على المؤسسات تحديد البيانات التي قد يؤدي كشفها مستقبلًا إلى خسائر استراتيجية أو اقتصادية أو أمنية، والمعلومات اليومية أو البيانات قصيرة العمر تختلف في مستوى حساسيتها عن الوثائق العسكرية والأبحاث العلمية والتصميمات التقنية والبيانات المتعلقة بالبنية التحتية الحيوية.
ويصبح تأمين البيانات وفق مدة حساسيتها وقيمتها المستقبلية أحد المحاور الرئيسية في استراتيجيات الأمن السيبراني، خاصة في ظل عدم وضوح الموعد الذي قد تصبح فيه الحواسيب الكمومية قادرة على تهديد أنظمة التشفير المستخدمة على نطاق واسع.
وتعكس هذه التطورات تحولًا في مفهوم حماية المعلومات، إذ لم تعد المؤسسات مطالبة فقط بمنع اختراق البيانات في الوقت الحالي، بل بات عليها ضمان استمرار سرية المعلومات طوال الفترة التي تحتفظ فيها بقيمتها، بما يدعم الاستعداد المبكر لعصر الحوسبة الكمومية.
اقرأ أيضًا:
الذكاء الاصطناعي يقود أحدث اختراق لمايكروسوفت في الحوسبة الكمومية
Short Url

صفقة بـ45 مليار دولار.. «نسكيل» تتفاوض مع «أنثروبيك» لتوفير قدرات حوسبة سحابية
19 أكتوبر 2026 11:46 م
وزير التخطيط: الذكاء الاصطناعي والحوسبة السحابية بوابة الشباب لسوق العمل
19 أكتوبر 2026 09:23 ص
«إي فاينانس» و«علي بابا كلاود» تتفقان على إتاحة خدمات الحوسبة السحابية في مصر
06 أكتوبر 2026 09:49 ص

وكيل اتصالات النواب: توجيهات الرئيس بالتوسع في الحوسبة السحابية تعزز الاقتصاد الرقمي
20 سبتمبر 2026 01:46 م
أوبن إيه آي تتوقع استنزاف 278 مليار دولار سيولة حتى 2030 مع تضخم إنفاق الحوسبة
19 سبتمبر 2026 10:14 ص
أنثروبيك تضاعف إنفاقها على الذكاء الاصطناعي بصفقة حوسبة سحابية بـ35 مليار دولار
01 سبتمبر 2026 09:24 ص

«جيميني» أمام القضاء الأوروبي بسبب حقوق النشر والملكية الفكرية للمعلومات والصياغة الإبداعية
03 نوفمبر 2026 02:38 م
«سامسونج» تستعد لإنتاج رقائق الذكاء الاصطناعي لصالح AMD وإنفيديا
03 نوفمبر 2026 01:51 م
ساعة ذكية تتنبأ بأزمات ارتفاع ضغط الدم قبل 3 أيام.. ما القصة؟
03 نوفمبر 2026 12:07 م


أكثر الكلمات انتشاراً