


-
من إنشاء الحساب لنتيجة التخصيص.. خطوات حجز الأراضي الصناعية بـ«مصر الصناعية الرقمية» (فيديو)

-
قبل استخراج رخصة البناء.. قرار من «التنمية الصناعية» يحدد الأوراق ويختصر الإجراءات (المستندات)
-
طقس الخميس.. «الأرصاد» تحذر من تغيرات جوية وانخفاض في درجات الحرارة
-
إيرادات قناة السويس تقفز 94% في أكتوبر (تفاصيل)
اختراق سيبراني لـ«بيجاسوس».. 173 جيجابايت من البيانات الحساسة منها جوازات السفر والحجوزات
الأربعاء، 04 نوفمبر 2026 09:37 م
-
 مشاركة
-

-

-

-

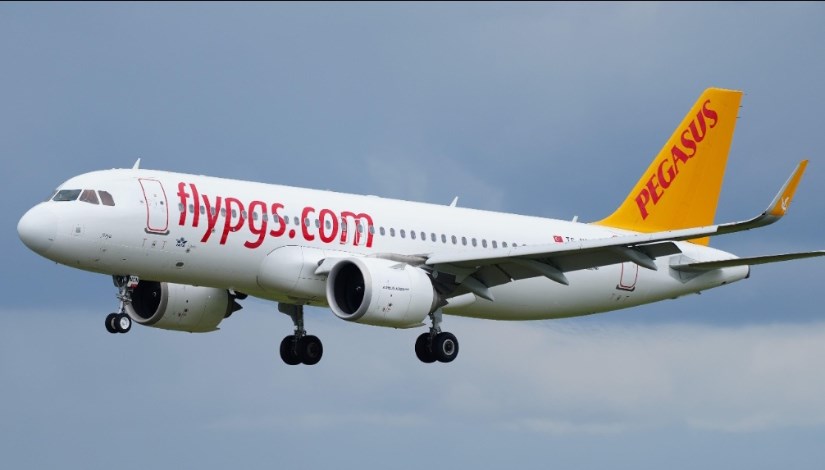
بيجاسوس التركية
كتبت : ميادة فايق
تواجه شركة الطيران التركية بيجاسوس، مزاعم بشأن تعرض أنظمتها لاختراق سيبراني واسع النطاق، يُقال إنه أسفر عن الاستيلاء على نحو 173 جيجابايت من البيانات الداخلية وبيانات العملاء، بما يشمل معلومات حساسة تتعلق بالمسافرين، في تطور يثير مخاوف بشأن أمن البيانات الشخصية بقطاع الطيران.
وادعى المخترق المزعوم تمكنه من الوصول إلى أنظمة داخلية تابعة للشركة، قبل التوسع إلى بنيتها التحتية السحابية على Amazon Web Services (AWS)، والاستيلاء على كميات كبيرة من البيانات.
اختراق المزعوم نحو 430 ألف سجل على منصة Jira
وشمل الاختراق المزعوم نحو 430 ألف سجل على منصة Jira، تضم طلبات دعم وملاحظات ومرفقات، إلى جانب نحو 37 ألف ملف على منصة Confluence، تحتوي على وثائق داخلية وأدلة تشغيلية.
كما يُزعم أن البيانات المسربة تضمنت معلومات تخص نحو 18 ألف موظف، بما في ذلك الأسماء وعناوين البريد الإلكتروني المؤسسية، فضلًا عن بيانات مسافرين تشمل سجلات حجوزات الركاب (PNR)، وأسماء العملاء، وتفاصيل الرحلات، وأرقام الهوية التركية وجوازات السفر، وأرقام الهواتف وعناوين البريد الإلكتروني.
وتكمن خطورة هذه المزاعم في طبيعة البيانات التي يُقال إنها تعرضت للاختراق، إذ يمكن أن تتيح المعلومات المرتبطة بالحجوزات والرحلات استهداف المسافرين بصورة أكثر دقة، من خلال رسائل احتيالية تبدو وكأنها صادرة عن الشركة أو مرتبطة برحلاتهم الفعلية.
وتزامنت هذه المزاعم مع تقارير أخرى بشأن تعرض بيانات مسافرين لدى شركات طيران تستخدم أنظمة الحجز التابعة لمجموعة أماديوس الإسبانية (Amadeus IT Group) لانكشاف أمني، شمل معلومات شخصية وأرقام حجوزات وتفاصيل رحلات.
ورغم التعاون المعروف بين بيجاسوس وأماديوس، فإن أي ارتباط بين الواقعتين لا يزال غير مؤكد، ولم تتوافر حتى الآن أدلة رسمية تثبت أن الاختراق المزعوم لشركة بيغاسوس مرتبط بالحادثة التي طالت أنظمة أماديوس، أو أن بيانات الشركة تعرضت للتسريب من خلال تلك الأنظمة.
مخاوف من استغلال المعلومات الشخصية وبيانات الحجوزات في تنفيذ هجمات
وفي ظل هذه المزاعم، تبرز مخاوف من استغلال المعلومات الشخصية وبيانات الحجوزات في تنفيذ هجمات تصيد إلكتروني تستهدف المسافرين، عبر رسائل نصية أو بريد إلكتروني تنتحل صفة شركة الطيران.
وقد تتضمن هذه الرسائل معلومات صحيحة عن الرحلات أو الحجوزات، بما يمنحها قدرًا من المصداقية، قبل مطالبة العملاء بتحديث بياناتهم أو دفع رسوم إضافية أو إدخال معلومات بطاقاتهم المصرفية عبر روابط مزيفة.
وينصح خبراء الأمن السيبراني المسافرين بعدم التعامل مع الروابط غير الموثوقة، أو مشاركة بيانات الدفع استجابة لرسائل غير متوقعة، مع ضرورة التحقق من أي إشعارات تتعلق بالحجوزات من خلال القنوات الرسمية لشركة الطيران.
وتعيد المزاعم الأخيرة تسليط الضوء على تحديات حماية البيانات لدى بيجاسوس، بعدما شهدت الشركة في عام 2022 تقارير عن اكتشاف أكثر من 23 مليون ملف تابع لها، بحجم تجاوز 6.5 تيرابايت، قيل إنها كانت متاحة دون حماية بكلمة مرور.
كما سبق الإبلاغ في العام ذاته عن وصول غير مصرح به إلى بيانات شخصية لأفراد أطقم الرحلات، في واقعة أُبلغت بها هيئة حماية البيانات الشخصية التركية (KVKK).
و لم يصدر تأكيد رسمي من بيجاسوس أو الجهات التنظيمية التركية بشأن الاختراق المزعوم الأخير، كما لم تتضح بصورة مستقلة حقيقة حجم البيانات التي يُقال إنها سُرقت أو طبيعة المعلومات التي تعرضت للاختراق.
وتظل الواقعة، في حال تأكدها، تطورًا بالغ الحساسية بالنسبة لقطاع الطيران، الذي يعتمد بصورة متزايدة على الأنظمة الرقمية في إدارة الحجوزات وبيانات الركاب، ويواجه تحديات متنامية لحماية المعلومات الشخصية وتعزيز الثقة في منظومات السفر الإلكتروني.
Short Url
طيران ناس تحقق 27 مليون ريال أرباحاً في الربع الثالث وإيراداتها ترتفع 6.47%
04 نوفمبر 2026 01:49 م
"إيتا" الإيطالية تخطط لرحلات من ميلانو لمواجهة توسع طيران الإمارات
04 نوفمبر 2026 01:06 م
أفولون تحسم طلبية 140 طائرة بوينج 737 ماكس 10
04 نوفمبر 2026 12:55 م
مصر للطيران: شراكاتنا مع كبرى الشركات العالمية ركيزة استراتيجية لتحديث الأسطول
04 نوفمبر 2026 12:47 م

طيران الإمارات تلزم المسافرين إلى الولايات المتحدة بإقرار صحي قبل السفر
04 نوفمبر 2026 11:06 ص

الاتحاد للطيران تمدد تعليق رحلات الرياض والدمام حتى 19 نوفمبر وتستأنف رحلات جدة
04 نوفمبر 2026 09:33 ص
ميناء فالنسيا الإسباني يطرح مناقصة بـ7.9 مليون يورو لتشغيل منصته الرقمية للخدمات اللوجستية
04 نوفمبر 2026 10:44 م
مطار الأقصر الدولي يجتاز مراجعة نظام الإدارة المتكامل «IMS» وفق المعايير الدولية
04 نوفمبر 2026 10:38 م
جريمالدي الإيطالية تبيع 3 سفن متخصصة في نقل السيارات لمشترين بلندن والصين
04 نوفمبر 2026 09:40 م
أكثر الكلمات انتشاراً