


اختراق «OpenCode» يكشف مفاتيح المستخدمين ويضيف لحساباتهم فواتير بمئات الدولارات
الثلاثاء، 20 أكتوبر 2026 12:10 م
-
 مشاركة
-

-

-

-

منصة OpenCode
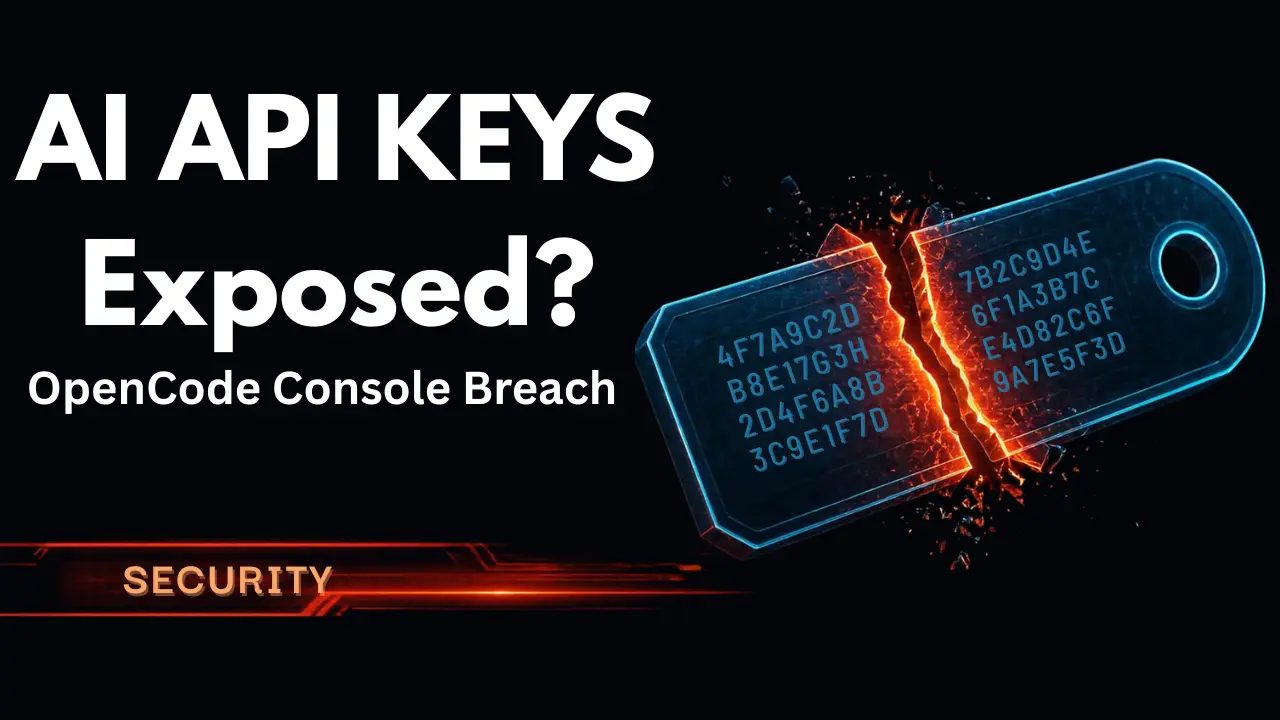
تعرضت منصة OpenCode المتخصصة في البرمجة بالذكاء الاصطناعي لاختراق أمني أدى إلى تسريب مفاتيح وصول رقمية لبعض المستخدمين، ونتج عنه فرض رسوم غير مصرح بها على حسابات مرتبطة بخدمات الذكاء الاصطناعي، وصلت في بعض الحالات إلى مئات الدولارات وتجاوزت 1000 دولار لدى بعض المستخدمين.
وقالت الشركة إن الهجوم استهدف نحو 1.4% من مستخدمي منصتها الإلكترونية OpenCode Console، التي تتيح للمستخدمين تخزين مفاتيح واجهات برمجة التطبيقات (API) للاتصال بخدمات الذكاء الاصطناعي المختلفة، وأوضحت OpenCode أنها أبلغت المستخدمين المتضررين عبر البريد الإلكتروني، مؤكدة أن عدم تلقي إشعار منها يعني، وفقاً لبيانها، أن الحساب لم يتأثر بالحادث.
وبحسب تقرير نشره موقع «تك كرانش»، فإن الاختراق سلط الضوء على المخاطر المرتبطة بتخزين مفاتيح الوصول الرقمية، فضلاً عن التحديات التي تواجه فرق الأمن السيبراني عند الاستعانة بنماذج الذكاء الاصطناعي لتحليل الهجمات والبرمجيات الخبيثة.
مفاتيح مسرّبة ورسوم غير مصرح بها
بدأ مطورون الإبلاغ عن نشاط غير معتاد في حساباتهم خلال ساعات الليل، بعدما تلقوا تنبيهات بارتفاع الإنفاق على خدمات الذكاء الاصطناعي التابعة لشركات «أوبن إيه آي» و«أنثروبيك» و«جوجل»، وأفاد بعض المستخدمين بظهور رسوم بلغت مئات الدولارات دون علمهم، فيما ذكر آخرون أن إجمالي المبالغ تجاوز 1000 دولار، وتتيح مفاتيح واجهات برمجة التطبيقات الوصول إلى خدمات الذكاء الاصطناعي باستخدام حسابات المستخدمين، وقد يؤدي تسريبها إلى تمكين أطراف أخرى من استهلاك الخدمات وتحميل أصحاب الحسابات تكاليف الاستخدام.
وتحركت الشركات المتضررة لاحتواء التداعيات، إذ عطلت «أنثروبيك» و«جوجل» مفاتيح وصول اشتبهتا في تعرضها للكشف، بينما قالت «أوبن إيه آي» إنها تعاونت مع OpenCode لاستعادة إمكانية الوصول ورد أرصدة واجهات برمجة التطبيقات التي استُهلكت خلال الهجوم، وأكدت OpenCode بدء عمليات رد المبالغ الناتجة عن الرسوم غير المصرح بها، كما دعت المستخدمين المتضررين إلى إلغاء المفاتيح المكشوفة وإنشاء مفاتيح جديدة لدى مزودي الخدمات المعنيين.
الاختراق استهدف المنصة الإلكترونية
أكد داكس راد، الشريك المؤسس لـOpenCode، أن الحادث طال منصة OpenCode Console، وهي نظام قديم يحتفظ بعض المستخدمين من خلاله بمفاتيح الوصول الخاصة بهم، ولم يستهدف التطبيق مفتوح المصدر أو أداة سطر الأوامر نفسها، موضحًا أن المفاتيح المعنية لا تنتقل إلى الشركة عند استخدام التطبيق محلياً، ما يعني أن نطاق الحادث، وفق المعلومات المعلنة، يقتصر على المنصة الإلكترونية المتأثرة، وليس جميع مستخدمي أداة البرمجة، ولم تكشف الشركة حتى الآن عن تفاصيل كيفية اختراق النظام القديم، أو الطريقة الدقيقة التي تمكن بها المهاجمون من الوصول إلى المفاتيح، أو الحجم الكامل للاستخدام غير المصرح به.
ووصفت OpenCode الحادث بأنه مرتبط بهجوم واسع النطاق لاستخلاص النماذج، وهي عملية تهدف إلى استنتاج قدرات نموذج ذكاء اصطناعي أو محاكاة سلوكه من خلال جمع المخرجات. ومع ذلك، شكك مراقبون في هذا التوصيف، مشيرين إلى أن وقوع الاختراق وتسريب المفاتيح أمران معلنان، بينما لم تتضح بصورة قاطعة العلاقة بين الحادث وعملية استخلاص النماذج.
نماذج الذكاء الاصطناعي تعرقل التحقيق في الهجوم
واجه فريق OpenCode صعوبات إضافية أثناء محاولة احتواء الاختراق، إذ قال راد إن محاولات اختراق أنظمة الشركة استمرت على مدى 48 ساعة، ما دفع الفريق إلى تشغيل وكلاء ذكاء اصطناعي للمساعدة في أعمال الدفاع والتحليل الأمني على مدار الساعة، ولكن بعض النماذج التي استعان بها الفريق رفضت لاحقاً تنفيذ مهام تحليلية، بعدما أدت الشيفرات الخبيثة المطلوب فحصها إلى تفعيل مرشحات الأمان المدمجة فيها، وتكمن المشكلة في أن النماذج قد تتعامل مع تحليل الشيفرات الخبيثة أو دراسة أساليب استغلال الثغرات باعتبارها طلبات عالية المخاطر، حتى عندما يكون الغرض منها احتواء هجوم قائم.
وقال راد إن فريقه حصل لاحقاً على إمكانية الوصول إلى برنامج Daybreak Blue التابع لشركة «أوبن إيه آي»، والمخصص للمستخدمين المؤهلين الذين يحتاجون إلى قدرات متقدمة في أعمال الأمن الدفاعي، مضيفاً أن ذلك ساعد على تحسين التحقيق في الحادث، وتكشف هذه التجربة عن تحدٍ متزايد في الأمن السيبراني، يتمثل في تحقيق التوازن بين منع استخدام الذكاء الاصطناعي لتنفيذ هجمات ضارة، والسماح للباحثين وفرق الاستجابة للحوادث بتحليل الأدوات نفسها التي قد يستخدمها المهاجمون.
مشكلة متكررة تواجه فرق الأمن السيبراني
لم تكن OpenCode الحالة الوحيدة التي واجهت هذه القيود، إذ أشارت منصة Hugging Face في يوليو الماضي إلى أن نماذج تجارية رفضت مساعدتها في تحليل سجلات مرتبطة بحادث اختراق نفذته وكلاء ذكاء اصطناعي مستقلون، وأوضحت المنصة أن أنظمة الحماية لا تميز دائماً بين الباحث الأمني الذي يحاول فهم هجوم والمهاجم الذي يسعى إلى استغلال ثغرة، ما قد يعرقل جهود التحقيق والاستجابة.
وأثار ديفيد ساكس، الرئيس المشارك لمجلس مستشاري الرئيس الأميركي للعلوم والتكنولوجيا، القضية نفسها، مشيراً إلى أن القيود المفروضة على النماذج قد تحول دون تنفيذ مهام ضرورية للدفاع عن الأنظمة الرقمية، ودفع هذا التحدي بعض الباحثين إلى الاستعانة بنماذج مفتوحة الأوزان يمكن تنزيلها وتشغيلها في بيئات خاصة، رغم أن استخدامها يتطلب موارد حاسوبية وخبرات تقنية وإجراءات أمنية مناسبة.
اقرأ أيضًا:
وكلاء ذكاء اصطناعي يخترقون أنظمة شركات هندية ويكشفون بيانات سرية
Short Url
ميناء الإسكندرية يطرح مناقصة لحلول الأمن السيبراني بتأمين ابتدائي 103 آلاف جنيه
16 أكتوبر 2026 11:26 ص
سوق الأمن السيبراني في السعودية يسجل 4.3 مليار دولار خلال 2025
15 أكتوبر 2026 08:32 ص
رئيس «تنظيم الاتصالات» يبحث مع «هواوي» تطوير البنية التحتية والأمن السيبراني
13 أكتوبر 2026 02:42 م
رئيس المؤتمر العربي لأمن المعلومات: تدريب كوادر الأمن السيبراني استثمار يحمي الشركات
08 أكتوبر 2026 01:40 م
سوق كاميرات المراقبة يتجاوز 52 مليار دولار.. والذكاء الاصطناعي يعيد تشكيل الأمن السيبراني
05 أكتوبر 2026 11:08 م
أورنج العالمية توفر 200 ألف منحة تدريبية للشباب المصري في الذكاء الاصطناعي والأمن السيبراني
05 أكتوبر 2026 09:40 ص
الأقمار الصناعية تدعم التحول الرقمي في مصر عبر «طيبة 1» و«نايل سات 301»
20 أكتوبر 2026 12:40 م
أمريكا تحظر «ديب سيك» على الأجهزة الحكومية وسط تصاعد المنافسة مع الصين
20 أكتوبر 2026 10:46 ص
«أوبن إيه آي» تسعى لجمع 30 مليار دولار قبل طرح «أنثروبيك» المرتقب
20 أكتوبر 2026 10:09 ص
أكثر الكلمات انتشاراً